
VPS yang baru adalah kotak kosong yang sama, entah dibeli untuk meng-hosting situs web atau untuk menjalankan bot trading. Titik awal bersih yang sama, disk yang hampir kosong yang sama, nyaris tidak ada apa pun selain sistem operasi. Apa yang dipasang di atasnya mulai berbeda sejak instalasi pertama dan tetap berbeda: stack web dan stack trading hampir tidak berbagi software, dan salah satunya bahkan tidak berjalan di sistem operasi yang sama.
Jadi tidak ada satu daftar tunggal software VPS esensial. Ada lapisan dasar singkat yang dibutuhkan setiap server apa pun alasan pembeliannya, dan setelah itu kebutuhanlah yang menentukan segalanya. Dua keputusan yang datang sebelum ini juga mengubah bentuk lapisan dasar tersebut. Shared hosting atau VPS menentukan apakah Anda punya akses root sama sekali. Managed atau unmanaged menentukan berapa banyak dari lima item di bawah yang menjadi tanggung jawab Anda sendiri.
TL;DR
- Tidak ada jawaban universal. Di luar lapisan dasar yang singkat, kebutuhanlah yang memilih program dan terkadang sistem operasinya.
- Setiap VPS membutuhkan lima kategori yang sama terlebih dahulu: akses admin yang aman, firewall yang benar-benar aktif, kebijakan pembaruan, backup yang pernah Anda pulihkan setidaknya sekali, dan sesuatu yang memberi tahu Anda bahwa mesin masih hidup. Di Linux, akses admin yang aman biasanya berarti SSH berbasis kunci; di Windows, artinya mengamankan RDP atau jalur administrasi lainnya.
- Tiga hal yang sebaiknya tidak ditambahkan secara default pada VPS Linux 1 atau 2 GB: control panel, pemindai antivirus, dan penyaringan spam dan virus yang dibundel dalam stack email. Kebutuhan memori yang terdokumentasi dari ketiganya bisa menghabiskan sebagian besar atau seluruh mesin kecil sebelum beban kerja Anda yang sebenarnya dimulai.
- Berikut sepuluh kebutuhan VPS, masing-masing dengan program yang mengerjakan tugasnya dan satu batasan yang menentukan apakah itu muat di mesin yang Anda beli.
- Setiap bagian di sini adalah petanya. Panduan yang ditautkan membawa kedalamannya.
Yang Dibutuhkan Setiap VPS, Apa Pun Alasan Anda Membelinya
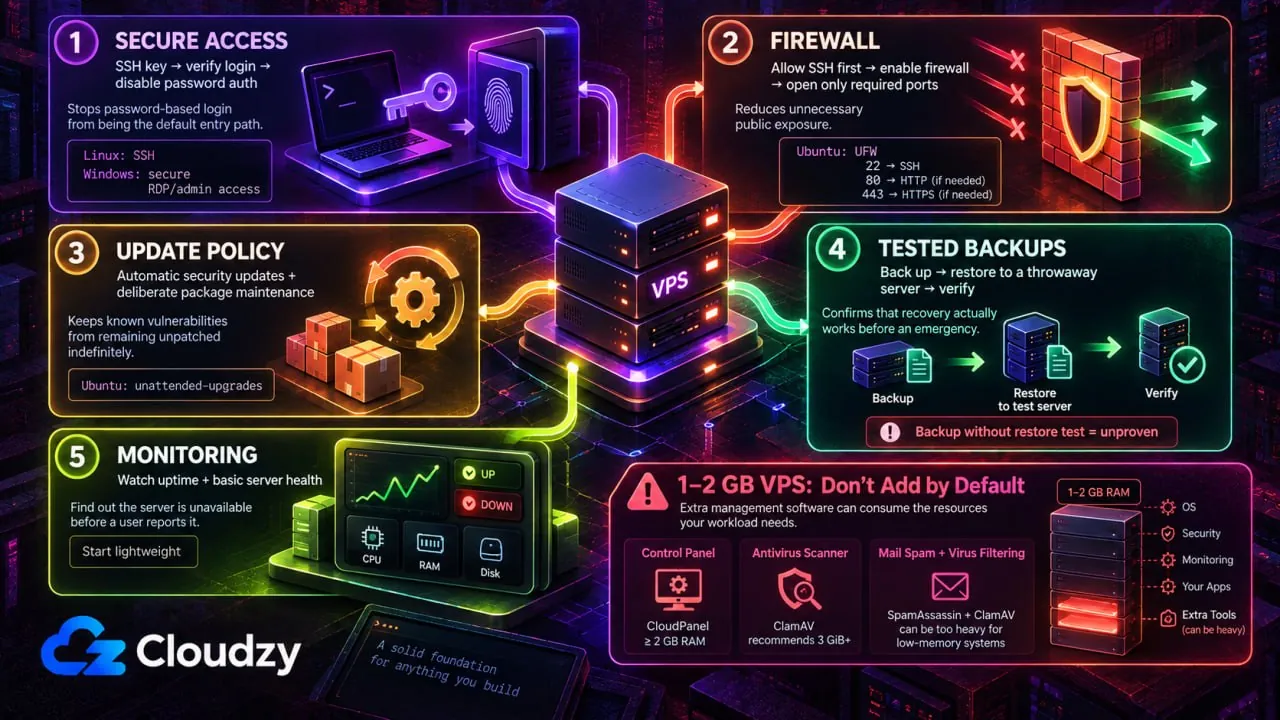
Hal pertama yang diinstal pada VPS baru tidak ada hubungannya dengan alasan VPS itu dibeli. Lima item datang lebih dulu, lima item yang sama, entah mesin itu akhirnya menjalankan toko online atau server game.
Di Linux, mulailah dengan SSH berbasis kunci. Buat pasangan kunci, taruh kunci publik di server, pastikan login dengan kunci berhasil di sesi kedua, lalu nonaktifkan autentikasi kata sandi, karena port dengan autentikasi kata sandi di IP publik adalah magnet bagi upaya login.
Lalu firewall, dan periksa bahwa firewall berjalan alih-alih berasumsi. Ubuntu menyertakan UFW sebagai alat firewall default-nya, dan dokumentasi komunitas Ubuntu menyatakan bahwa UFW dinonaktifkan secara default. Terpasang sejak awal tidak sama dengan aktif. Jika Anda terhubung lewat SSH, izinkan dulu port SSH Anda yang sebenarnya, lalu aktifkan UFW dan buka hanya port tambahan yang dibutuhkan beban kerja. Pada pengaturan default, aturan pertama itu adalah sudo ufw allow 22.
Jika web application firewall juga ikut terlibat, mulailah dari kategorinya. Opsi firewall gratis untuk VPS Linux terbagi menjadi empat kategori yang mudah tertukar.
Kebijakan pembaruan berada di urutan ketiga, dan default-nya bergantung pada distribusinya. Panduan pembaruan otomatis Ubuntu Server menyebutkan bahwa paket tersebut terpasang secara default dan menerapkan pembaruan keamanan secara otomatis. Paket itu adalah unattended-upgrades.
Debian tidak membuat janji seperti itu. Wiki Debian memperingatkan bahwa sebuah sistem “mungkin sama sekali tidak memasang paket tersebut, atau mungkin memasangnya tetapi menonaktifkannya sepenuhnya.” Untuk memeriksa apakah paket itu aktif dan mengonfigurasinya, jalankan sudo dpkg-reconfigure unattended-upgrades.
Backup berada di urutan keempat, dan aturannya adalah satu kali pemulihan. Backup yang tidak pernah dipulihkan oleh siapa pun hanyalah hipotesis. Pulihkan satu ke server sekali pakai, lihat server itu menyala, dan barulah itu sebuah backup.
Yang kelima adalah jalur monitoring, sesuatu yang memberi tahu Anda bahwa server mati sebelum pengguna yang memberi tahu. Pemeriksa uptime yang ringan sudah cukup. Tidak ada rumus andal yang mengubah jumlah monitor menjadi kebutuhan memori, jadi mulailah dengan 1 vCPU dan 1 GB lalu amati.
Di luar lima hal itu, hardening adalah proyek tersendiri, bukan satu langkah. Dua panduan sudah membahasnya:
Sekarang bagian yang lebih sulit: apa yang tidak boleh ditambahkan secara default pada VPS Linux 1 atau 2 GB. CloudPanel membutuhkan setidaknya 2 GB RAM sebelum situs Anda menggunakan apa pun. Dokumentasi ClamAV sendiri merekomendasikan 3 GiB atau lebih. Dan panduan memori rendah Virtualmin merekomendasikan menonaktifkan SpamAssassin dan ClamAV sepenuhnya ketika memori terbatas.
Itu adalah persyaratan dan rekomendasi vendor, bukan preferensi. Semua itu membuat ketiganya pilihan default yang buruk pada mesin kecil, kecuali software tersebut memang bagian dari beban kerja yang menjadi alasan Anda membeli VPS.
Apa yang Dijalankan Setiap Kebutuhan
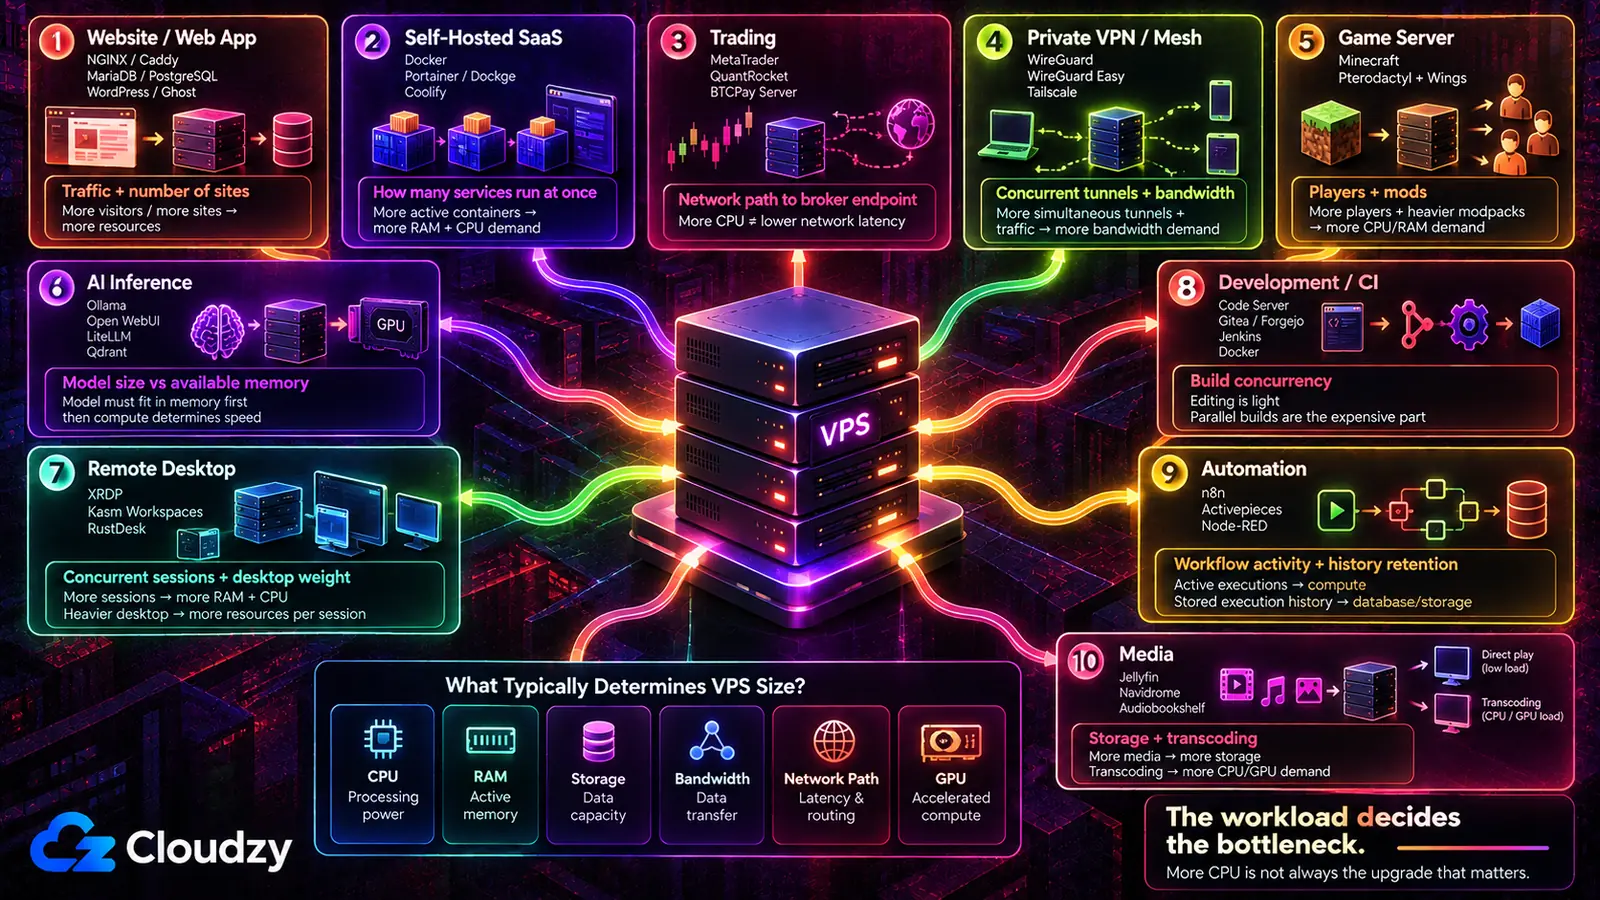
Yang berbeda di antara sepuluh situasi ini bukan terutama ukuran mesinnya, melainkan dua atau tiga program mana yang harus ada sebelum hal lain berarti, dan batasan mana yang biasanya menentukan seberapa besar mesin itu.
| Kebutuhan | Program yang mengerjakan tugasnya | Apa yang menentukan spesifikasi Anda |
|---|---|---|
| Situs web atau aplikasi web | NGINX atau Caddy, MariaDB atau PostgreSQL, WordPress atau Ghost | Trafik, dan berapa banyak situs yang berbagi server |
| Pengganti SaaS yang di-host sendiri | Docker, Portainer atau Dockge, Coolify | Berapa banyak layanan yang berjalan bersamaan |
| Trading | MetaTrader 4 atau 5, QuantRocket, BTCPay Server | Jalur jaringan ke endpoint broker Anda |
| VPN pribadi atau mesh | WireGuard, WireGuard Easy, Tailscale | Tunnel bersamaan dan bandwidth |
| Server game | Minecraft (Paper, Forge, Quilt), Pterodactyl Panel dan Wings | Jumlah pemain dan jumlah mod |
| Model AI dan inferensi | Ollama, Open WebUI, LiteLLM, Qdrant | Ukuran model dibandingkan memori yang tersedia |
| Desktop jarak jauh | IceWM over XRDP, Kasm Workspaces, RustDesk | Sesi bersamaan dan bobot desktop |
| Pengembangan dan CI | Code Server, Gitea atau Forgejo, Jenkins, Docker | Konkurensi build, bukan pengeditan |
| Otomatisasi dan bot | n8n, Activepieces, Node-RED | Aktivitas workflow dan retensi riwayat |
| Media | Jellyfin, Navidrome, Audiobookshelf | Penyimpanan, dan apakah ada yang di-transcode |
Kolom ketiga adalah yang perlu dibaca dua kali. Menambah CPU adalah upgrade refleks, dan di beberapa baris ini itu bukan batasan yang menentukan.
Hosting Situs Web atau Aplikasi Web
Pilihan yang membentuk server ini bukan web server mana yang lebih cepat. Melainkan siapa yang mengelola sertifikat TLS. Caddy menerbitkan dan memperbaruinya sendiri tanpa alat tambahan. NGINX mengharapkan klien ACME terpisah seperti Certbot dan lebih banyak konfigurasi manual, dan sebagai gantinya memakai memori lebih kecil saat idle. Perbandingan Caddy vs. NGINX menampilkan kedua file konfigurasi berdampingan, jika pertukaran itu perlu diperiksa sebelum Anda memilih salah satunya.
Sisanya mengikuti aplikasi, bukan sebaliknya. Banyak aplikasi dinamis membutuhkan database, dan apakah itu MariaDB atau PostgreSQL biasanya ditentukan oleh apa yang didukung aplikasi, bukan oleh preferensi. Redis layak mendapat tempat ketika aplikasi benar-benar membutuhkan caching, sesi, antrean, atau fitur lain berbasis Redis. Dan jika lebih dari satu situs atau layanan akan berbagi server, reverse proxy, yaitu proses yang berada di depan dan meneruskan setiap permintaan ke aplikasi yang tepat berdasarkan hostname, mengakhiri urusan mengatur port sebelum dimulai. Nginx Proxy Manager memberi antarmuka grafis untuk tugas itu dan berjalan nyaman di 2 GB. Panduan penyiapan Nginx Proxy Manager membahasnya langkah demi langkah.
Satu catatan, dan ini justru menjauh dari VPS sama sekali. Jika tugasnya hanya satu situs kecil tanpa kebutuhan khusus, managed hosting adalah jawaban yang masuk akal, dan server yang Anda kelola sendiri hanyalah kerja tambahan tanpa hasil. VPS mulai sepadan begitu situs membutuhkan sesuatu yang tidak akan dipasangkan oleh paket managed untuk Anda.
Mengganti Tool SaaS Berbayar dengan yang Self-Hosted
Di sini Docker adalah keputusan yang menentukan urutan, dan keputusan ini datang sebelum aplikasi apa pun yang Anda cari. Runtime container menjaga setiap layanan beserta dependensinya tersegel di kotaknya sendiri, sehingga versi PHP milik Nextcloud dan library machine learning milik Immich tidak pernah saling bertabrakan. Portainer atau Dockge memberi runtime itu antarmuka web dan tempat untuk melihat apa yang sedang berjalan. Coolify melangkah lebih jauh dan mengubah server menjadi sesuatu yang lebih mirip platform deployment, dengan build lewat git push dan TLS otomatis. Pilih lapisan manajemen setelah runtime, bukan sebagai penggantinya.
Tips Pro: Instal Docker dari repositori milik Docker sendiri, bukan dari repositori distribusi. Dokumentasi instalasi Docker menyebut paket bawaan distribusi sebagai tidak resmi dan menginstruksikan untuk menghapusnya sebelum menginstal Docker Engine. Paket itu adalah
docker.io.
Aplikasinya sendiri adalah bagian yang mudah, dan justru di situlah masalahnya. Sebuah thread r/selfhosted tentang layanan self-hosted mana yang dipertahankan orang dalam jangka panjang menunjukkannya dengan jelas. Pembuat thread mendaftar serangkaian pengganti yang ia siapkan lalu ditinggalkan, dan tidak satu pun gagal di tahap deployment. Alasan yang disebut adalah kurangnya polesan UX dan rasa takut kehilangan akses. VPS menjawab bagian kedua secara tuntas, karena tidak bergantung pada listrik rumah atau koneksi rumahan yang terus menyala. Untuk bagian pertama, VPS sama sekali tidak membantu.
Trading: Forex, Algo, dan Kripto
Ini satu-satunya bagian di mana sistem operasi bisa berubah. MetaTrader 4 dan MetaTrader 5 adalah aplikasi Windows, sehingga server trading masih umumnya berupa Windows Server yang diakses lewat RDP. MetaQuotes juga mendukung menjalankan MetaTrader di Linux melalui Wine, jadi Windows adalah jalur native yang lebih sederhana, bukan keharusan mutlak. QuantRocket adalah ujung riset algoritmik dan kuantitatif dari daftar yang sama, dan BTCPay Server menangani pembayaran kripto. Keduanya adalah beban kerja Docker di Linux.
Spesifikasi kurang penting dibanding peta. Seorang trader di r/VPSforTradings yang merencanakan bot MT5 di lima broker bertanya VPS mana yang memberikan latensi terendah ke data center spesifik setiap broker, dan itulah pertanyaan yang menentukan. Endpoint broker besar berkumpul di sekitar segelintir hub data center, dan jalur jaringan antara VPS Anda dan endpoint broker itulah yang perlu diukur. Dua server dengan prosesor identik di jaringan berbeda atau kota berbeda bisa berperilaku sangat berbeda untuk tugas ini.
Yang membuat upgrade paling jelas justru keliru. Membeli lebih banyak core tidak memperpendek jalurnya. Memilih lokasi VPS forex sebelum memilih paket adalah tempat keputusan ini berada.

Jaga trading kamu tetap online 24/7 dengan Forex VPS berlatensi rendah.
Dapatkan VPS TradingMenjalankan VPN Pribadi atau Jaringan Mesh
Ada dua bentuk di sini dan keduanya tidak bisa saling menggantikan. Server WireGuard di VPS memberi perangkat Anda jalur terenkripsi ke server itu dan ke apa pun yang Anda rutekan melaluinya. WireGuard Easy membungkus penyiapan itu dalam antarmuka web, sehingga menambah peer tidak lagi berarti mengedit file konfigurasi secara manual. Jaringan mesh seperti Tailscale adalah hal yang berbeda: perangkat mencoba terhubung langsung satu sama lain, tetapi trafik bisa memakai peer relay atau DERP relay ketika jalur langsung tidak memungkinkan. Lapisan koordinasinya mendistribusikan informasi yang dibutuhkan perangkat untuk saling menemukan dan terhubung. OpenVPN AS, Pritunl, ZTNET, dan WGDashboard mengisi rentang di antara kedua kutub itu.
Sebuah thread r/selfhosted tentang pilihan ini mengangkat kekhawatiran sebenarnya soal bergantung pada Tailscale. Salah satu penjawab mengatakan ia “hanya khawatir Tailscale memburuk saat mereka berusaha menjadi menguntungkan.” Itu kekhawatiran tentang vendor, bukan tentang harga. Menjalankan tunnel sendiri mengeluarkan perusahaan itu dari rantai.
Ini juga menambah pekerjaan. Server koordinasi yang dikelola memang lebih ringan untuk dioperasikan, dan untuk satu laptop yang menjangkau satu server, membangun mesh sendiri adalah mesin yang lebih banyak daripada yang dibutuhkan masalahnya. WireGuard biasa sudah cukup untuk kasus itu.
Hosting Server Game
Game-nya adalah instalasi yang mudah, dan panel-lah keputusannya. Minecraft saja punya beberapa varian server, dan mana yang Anda jalankan ditentukan oleh apa yang Anda inginkan: Paper untuk performa di server survival biasa, Forge atau Quilt ketika modpack adalah intinya. Menjalankannya langsung di server bekerja dengan baik. Menjalankannya di bawah Pterodactyl Panel dengan daemon Wings, atau di bawah PufferPanel, memberi batas sumber daya per server, konsol web, dan cara memberi teman hak restart tanpa memberinya SSH. Nakama adalah produk yang sama sekali berbeda, untuk orang yang membangun game, bukan meng-hosting-nya.
Sebuah panduan r/admincraft menempuh seluruh jalur dari VPS kosong hingga server bermod otomatis yang berjalan di Pterodactyl, yang menjadi sinyal jelas tentang apa yang diberikan jalur panel.
Harganya adalah sistem kedua yang harus terus di-patch, dan itu tidak pernah berhenti. Untuk satu server vanilla yang melayani enam teman, panel adalah infrastruktur yang lebih banyak daripada yang dibutuhkan game. Jumlah mod adalah variabel lain yang perlu diawasi. Memasang mod di server ARK menunjukkan apa saja yang terlibat dalam praktiknya. Apa pun yang publik juga perlu diamankan sebelum ada yang menemukannya, dan panduan keamanan server Minecraft membahas langkah itu.
Menjalankan Model AI dan Inferensi Lokal
Ollama menjalankan model dan Open WebUI adalah antarmuka yang dipasang di atasnya. LiteLLM baru layak berada di depan ketika panggilan perlu dirutekan antar penyedia, dan Qdrant hanya ketika retrieval menjadi bagian dari rencana.
Tanpa GPU, batasnya cepat tercapai. Seseorang yang mencoba Ollama di VPS 8 GB yang hanya memakai CPU mengalami error kehabisan memori: model membutuhkan 7,2 GiB dan yang tersedia 3,8 GiB, karena sistem operasi dan Coolify sudah mengambil selisihnya. Model kecil yang terkuantisasi, yaitu yang bobotnya disimpan dengan presisi lebih rendah agar muat di memori lebih kecil, bisa berjalan di CPU jika model dan runtime-nya muat di RAM sistem. Jika muat, konsekuensi biasanya adalah inferensi yang lebih lambat; jika tidak, prosesnya bisa gagal dengan error kehabisan memori.
Kualitas adalah batas kedua. Sebuah thread r/selfhosted tentang apakah self-hosting Ollama sepadan menunjukkan sisi lainnya. Seorang komentator menggambarkan model terbuka yang pernah ia coba sebagai “kualitasnya lebih buruk” dan berkata “kamu tidak akan mengalahkan raksasa bernilai miliaran dolar ini.” Itu pengalaman satu pengguna, bukan aturan untuk semua model terbuka. Self-hosting memberi Anda kendali atas data dan infrastruktur; apakah itu mengalahkan API yang di-hosting dalam kualitas atau biaya bergantung pada model, beban kerja, dan tingkat pemakaian.
Hitungan biaya dibandingkan API yang di-hosting menunjukkan di mana ekonominya berubah. Model yang lebih besar, konkurensi yang lebih tinggi, atau target latensi yang lebih ketat mengubahnya menjadi pertanyaan perangkat keras. Paket GPU VPS Cloudzy dirancang untuk kasus tersebut.
Remote Desktop atau Workstation Cloud
Tiga mekanisme berbeda tersembunyi di balik frasa “remote desktop,” dan memilih berdasarkan nama produk alih-alih mekanisme adalah cara orang berakhir dengan pilihan yang salah. Sesi RDP adalah desktop sungguhan yang berjalan di server dan tempat Anda login. Image sekali klik IceWM over XRDP dari Cloudzy adalah paket ringan di sini, yang menyertakan IceWM, Terminator, Falkon, dan listener xRDP dengan TLS sekaligus, sementara Linux Mint memberi Anda desktop penuh alih-alih desktop minimal.
Kasm Workspaces dapat menyajikan aplikasi dan desktop dalam container sesuai permintaan di browser, tetapi juga dapat membuka akses ke server RDP, VNC, SSH, dan KasmVNC yang sudah ada melalui Server workspaces. Neko berbeda lagi: ia melakukan streaming satu browser virtual bersama melalui WebRTC ke beberapa orang dalam satu ruangan, dan itu bukan desktop tempat siapa pun login.
Jika yang Anda inginkan adalah desktop milik server itu sendiri, gunakan Kasm Server workspace berbasis RDP atau VNC, bukan workspace container. Dokumentasi Kasm tentang infrastruktur tetap membahas penyiapan itu. Sesi container native Kasm adalah lingkungan terpisah, bukan desktop host.
Jika mesin yang Anda inginkan sudah ada dan hanya perlu dijangkau, RustDesk menjangkaunya tanpa membangun desktop sama sekali, dan Sshwifty memberi Anda shell di browser ketika shell adalah satu-satunya yang Anda butuhkan. Tentukan protokolnya sebelum nama produknya. Terhubung lewat RDP dan streaming sesi browser bukanlah hal yang sama dengan label berbeda.
Mesin untuk Pengembangan, Build, dan CI
Code Server menempatkan VS Code di tab browser yang mengarah ke filesystem server, dan itulah yang membuat sisa mesin layak disatukan: Gitea atau Forgejo menyimpan repositori yang dibuka editor, Jenkins menjalankan pipeline yang dipicu commit tersebut, dan Docker berada di bawah keduanya. Bagian yang lebih baru adalah agen coding AI yang kini berjalan di mesin yang sama: Claude Code, Aider, OpenCode, dan Goose CLI.
Penyiapan yang jelas itu bukan satu-satunya. Sebuah thread r/selfhosted tentang lingkungan pengembangan jarak jauh memuat satu penjawab yang berpendapat sebaliknya: biarkan editor terpasang secara lokal dan arahkan ke VPS melalui ekstensi remote development, sehingga UI tetap lokal dan hanya file serta eksekusinya yang jarak jauh. Keluhan pembuat thread adalah host yang menangkap pintasan keyboard alih-alih browser, yang merupakan kerugian nyata dari versi di dalam browser.
Keduanya sah. Menjalankan Code Server dengan agen AI membahas jalur browser dari awal hingga akhir. Stack developer self-hosted mencakup semua yang ada di sekitar editor.
Otomatisasi, Bot, dan Tugas Terjadwal
n8n adalah titik awal yang umum, dan itu default yang wajar: pembuat workflow visual tempat node adalah layanan dan edge adalah data yang mengalir di antaranya. Activepieces melakukan pekerjaan serupa dengan lisensi yang lebih longgar. Node-RED mendekati masalah yang sama dari arah sebaliknya, berbasis alur dan berakar pada penghubungan perangkat dan event, bukan perekat antar-SaaS. Dagu adalah penjadwal untuk grafik dependensi, cocok ketika yang Anda miliki sebenarnya sekumpulan cron job yang perlu diurutkan.
Layanan ini tetap berjalan di antara tugas. Penggunaan sumber dayanya tumbuh seiring aktivitas workflow, sementara riwayat eksekusi yang disimpan terutama memperbesar database dan penyimpanan. Itu menjadikannya jenis beban kerja yang diam-diam bisa melampaui server terkecil beberapa bulan setelah tampak baik-baik saja. Perbandingan alternatif Zapier self-hosted memuat detail lisensi dan penentuan ukuran.
Menyajikan Media
Penyimpanan biasanya menjadi batasan pertama di sini, tetapi transcoding bisa membuat kapasitas CPU atau GPU menjadi penentunya. Jellyfin untuk video, Navidrome untuk musik, dan Audiobookshelf untuk buku audio dan podcast masing-masing menggabungkan pemindai pustaka, pengambil metadata, dan server streaming dalam satu aplikasi yang diinstal seperti layanan web lainnya, dan AzuraCast (stasiun radio web) serta Immich (foto) mengikuti pola yang sama.
Itu membuat VPS lebih sering menjadi bentuk yang salah. Transcoding secara langsung memakan waktu prosesor yang tidak dimiliki server kecil, dan mesin di rumah dengan disk besar biasanya menjadi host yang lebih baik untuk pustakanya, dengan VPS mendapat tempatnya untuk akses jarak jauh dan untuk tetap menyala. Perbandingan alternatif Plex membahas server mana yang cocok untuk klien mana.
Yang Menjadi Tanggung Jawab Anda Setelah Semuanya Terpasang
Setiap program yang disebut di atas datang dengan tugas yang melekat padanya. Seseorang menambalnya, mengawasi memorinya, memperbarui sertifikatnya, dan memastikan apakah backup bisa dipulihkan. Di VPS yang dikelola sendiri, seseorang itu adalah Anda, dan bebannya bertambah dengan setiap situasi ini yang berakhir di satu mesin.
Bagian instalasi adalah bagian yang layak dipersingkat. Jika software yang Anda pilih tersedia sebagai aplikasi sekali klik, itu mempersingkat langkah instalasi alih-alih meninggalkan Anda dengan server kosong dan tab dokumentasi yang terbuka. VPS Linux Cloudzy memberi Anda titik awal itu, sehingga jam pertama dipakai untuk hal yang menjadi alasan Anda membeli server. Bagian operasional tetap menjadi milik Anda apa pun pilihannya. Bagian itu tidak bisa dialihdayakan.

Bangun di VPS Linux dengan akses root, NVMe, dan tenaga AMD EPYC.
Lihat Paket LinuxPertanyaan yang Sering Diajukan
Apakah Saya Butuh Control Panel di VPS?
Hanya jika control panel mengerjakan lebih dari satu tugas untuk Anda. Panel layak mendapat memorinya ketika mengelola beberapa situs, beberapa pengguna non-teknis, dan email atau DNS yang jika tidak harus Anda konfigurasi secara manual. Di bawah ambang itu, panel hanyalah lapisan antara Anda dan layanan yang bisa Anda kelola langsung, dan panel bersaing dengan layanan itu untuk mendapatkan RAM. Perbandingan opsi control panel Linux merinci berapa biaya masing-masing dalam fitur dan lisensi.
Haruskah Saya Menginstal Software dengan Docker atau Secara Native di VPS?
Gunakan container untuk stack multi-layanan, beban kerja yang ingin Anda pindahkan ke host lain, atau dependensi yang jika tidak akan saling bertentangan. Instal secara native ketika satu layanan jangka panjang di VPS kecil lebih mudah dikelola dengan cara itu. Server 1 GB yang menjalankan satu web server dan satu database mungkin tidak mendapat manfaat dari Docker; stack multi-layanan yang lebih besar sering kali mendapat manfaat, tetapi RAM saja tidak menentukannya.
Bisakah Saya Menjalankan Model AI di VPS Tanpa GPU?
Bisa, untuk model kecil yang terkuantisasi. RAM menentukan apakah model bisa dimuat bersama sistem operasi dan semua hal lain yang berjalan; performa CPU menentukan seberapa cepat model berjalan setelah dimuat. Model yang lebih besar, konkurensi yang lebih tinggi, atau target latensi yang lebih ketat biasanya mendorong Anda ke GPU dengan VRAM yang cukup.
Apakah Saya Butuh Windows untuk VPS Trading?
Untuk MetaTrader 4 dan MetaTrader 5, Windows adalah opsi native yang paling sederhana, bukan persyaratan mutlak. MetaQuotes juga mendukung menjalankan MetaTrader di Linux melalui Wine. Beban kerja trading lainnya, termasuk tool algoritmik berbasis Python dan software pembayaran kripto seperti BTCPay Server, dapat berjalan langsung di Linux. Platform yang Anda gunakan untuk trading-lah yang menentukan sistem operasinya.
Bisakah Satu VPS Menjalankan Lebih dari Satu Kebutuhan Ini?
Bisa, dan memori biasanya yang membatasi berapa banyak. Beberapa layanan ringan dapat berdampingan di 4 GB, sementara server game dan model AI bisa cepat berebut RAM. Pertimbangan lainnya adalah radius dampak: menempatkan layanan yang terbuka ke publik di samping sesuatu yang Anda pedulikan berarti satu pembobolan bisa membahayakan keduanya. Pisahkan yang menghadap internet dari yang penting sebelum Anda memisahkan hal lain.
Diskusi
Komentar
Masuk untuk bergabung dalam diskusi.